Government of Canada förklarar i en artikel ("Baseline security requirements for network security zones") vikten av att använda nätverkssäkerhetszoner som en del av ett lagerbaserat säkerhetstänk. Artikeln beskriver även den funktionella modellen för dessa zoner, inklusive principerna och designfilosofin som styr användningen av olika säkerhetszoner för att separera IT-infrastrukturen.
Nätverkssäkerhetszoner utgör grunden för en balanserad och flerskiktad säkerhetsarkitektur som kan stödja olika säkerhetslösningar utifrån organisationens affärsbehov. Dessa zoner ger också en gemensam nätverksinfrastruktur för elektronisk tjänsteleverans, sammankoppling och interoperabilitet.
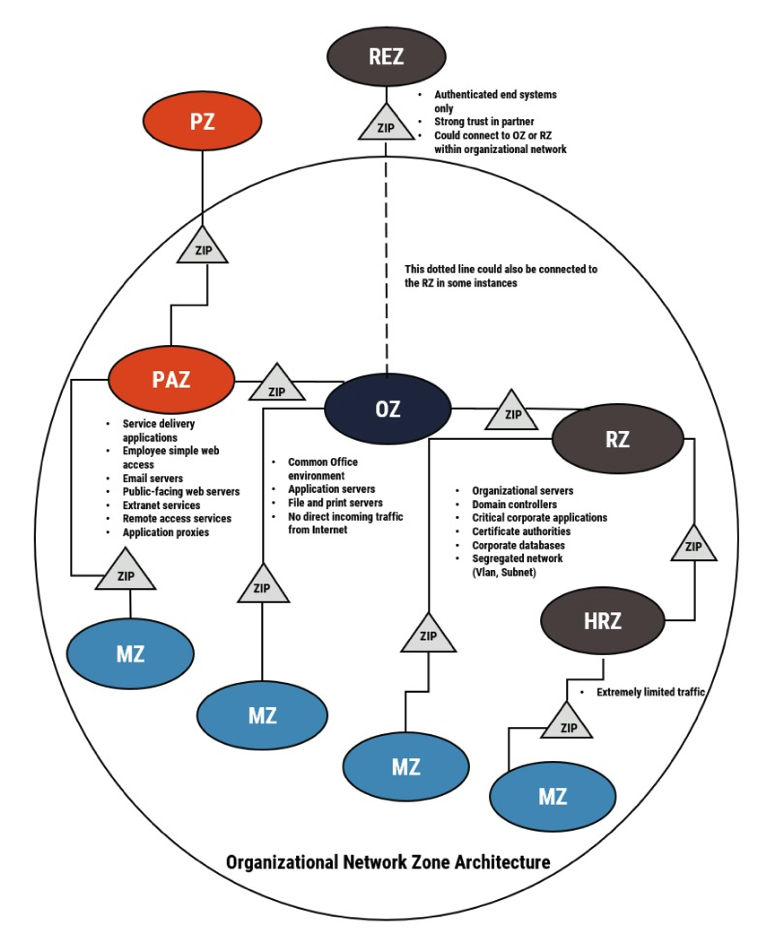
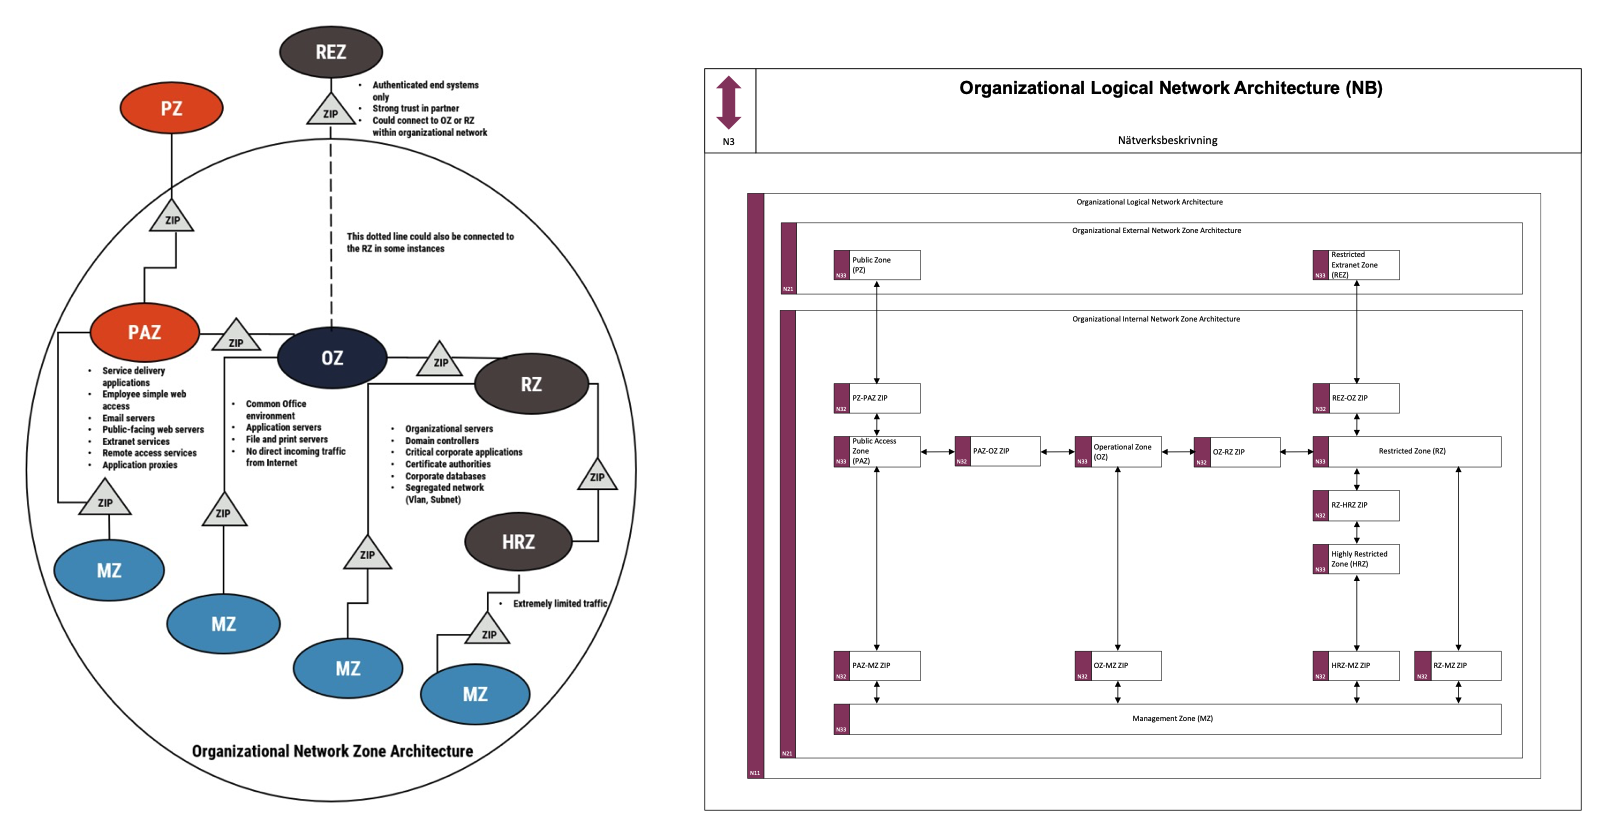
Diagrammet visar en skiss över olika nätverkszoner där externa zoner som "Publik Zon" (PZ) och "Begränsad Extranet Zon" (REZ) kopplas till organisationens nätverk via "Publik Åtkomst Zon" (PAZ) och "Operativ Zon" (OZ). Varje zon är separerad från varandra via en "Zoninterfacepunkt" (ZIP).
- REZ är endast för autentiserade system från betrodda partners.
- PAZ hanterar interna tjänster som webbapplikationer, enkel åtkomst för anställda, e-postservrar, publika webbservrar, extranettjänster, fjärråtkomsttjänster och applikationsproxys.
- OZ fungerar som en vanlig kontorsmiljö med applikationsservrar, filservrar och utskriftsservrar, men tar inte emot direkt trafik från internet.
- Begränsad Zon (RZ) är avsedd för organisationsservrar, domänkontrollanter, kritiska företagsapplikationer, certifikatutfärdare och företagets databaser i ett segmenterat nätverk (Vlan, subnet).
Diagrammet visar att REZ ansluter till OZ men kan potentiellt kopplas direkt till RZ. För mycket begränsad trafik finns det en anslutning från RZ till en "Högt Begränsad Zon" (HRZ).
Den externa PZ är kopplad till PAZ, som i sin tur är kopplad till OZ.
Alla interna zoner inom organisationen, det vill säga PAZ, OZ, RZ och HRZ, är kopplade till en "Management Zon" (MZ).
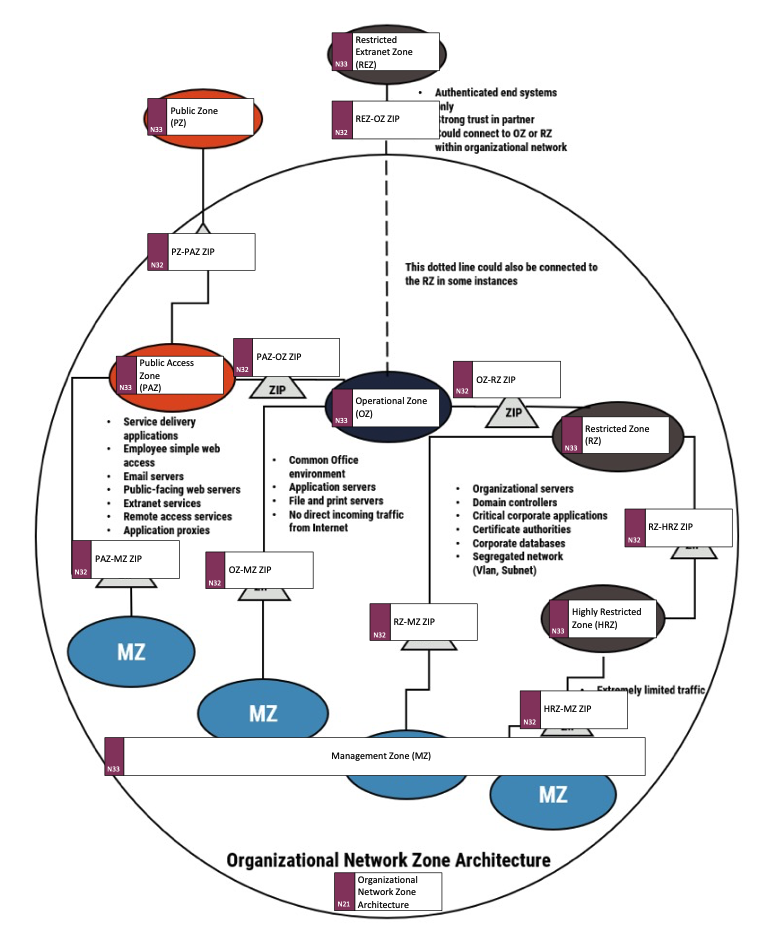
Nätverkszoner (N33) kopplas samman via nätverksgränssnitt (N32) och grupperas arkitekturellt i en nätverksgrupp (N21).
Vi frilägger objekten som utgångspunkt för modelleringen.
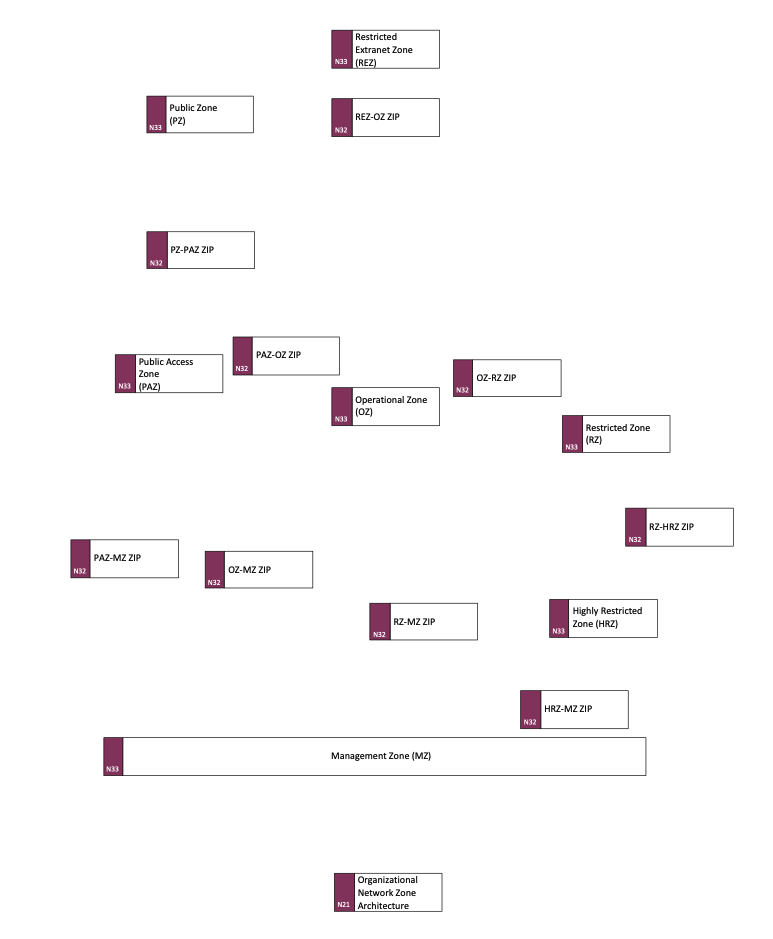
Det interna nätverket grupperas och åtskiljs från det externa nätverket som nätverksgrupper (N21). Hela den logiska nätverksarkitekturen ramas in av ett nätverksområde (N11).
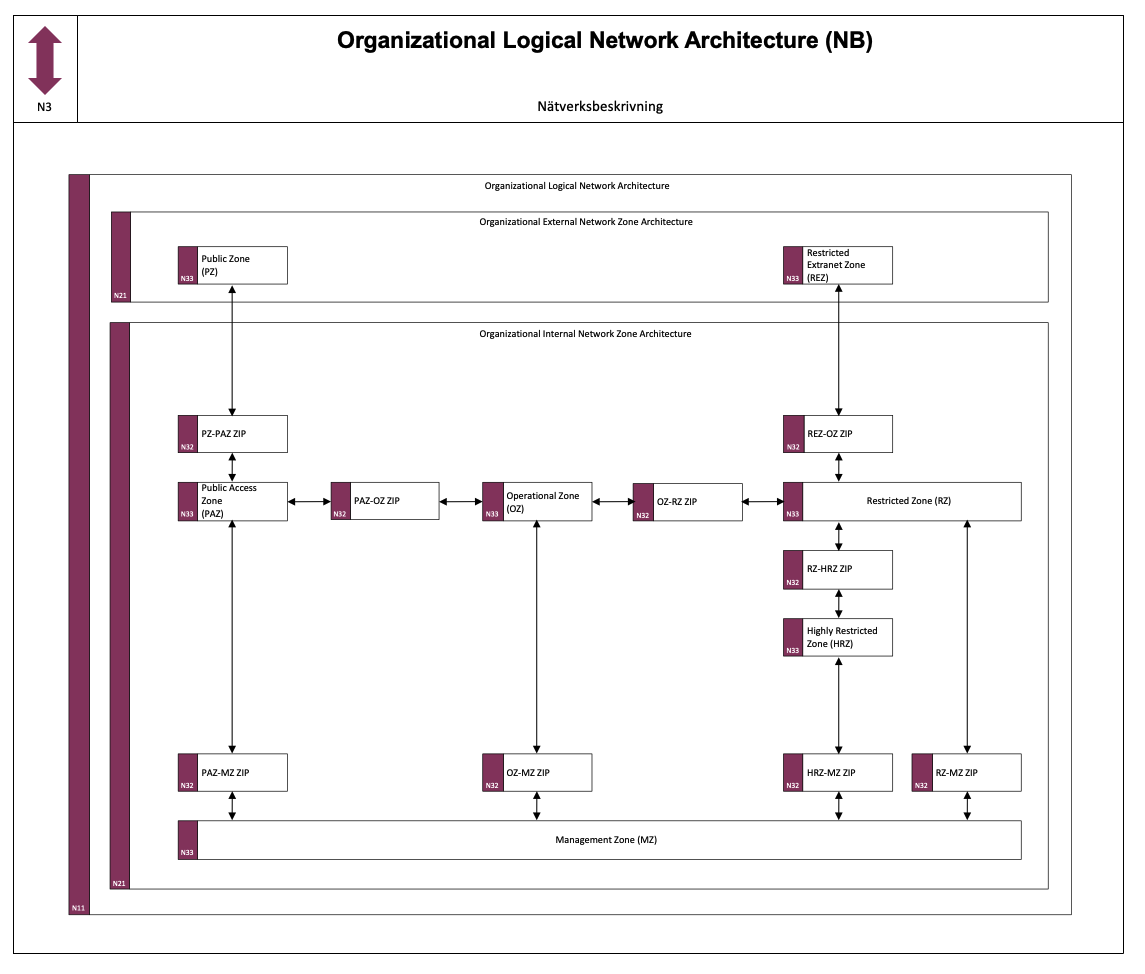
Exemplet från Goverment of Canada visar att det är mycket enkelt att avbilda en zonindelad nätverksarkitektur med hjälp av Prime Arch.
Läs mer om zonindelning i artikeln Nätverkssegmentering.
Länkar
- Baseline security requirements for network security zones (Canadian Centre for Cyber Security)
Prime Arch metaobjekt
Prime Arch vytyper
- Nätverksbeskrivning (NB)